MP desarticula supuesta red acusada de robar L586 mil mediante phishing
Ministerio Público captura a seis integrantes de una supuesta red que realizó 17 transferencias en 41 minutos para robar medio millón de lempiras.

Foto: Cortesía
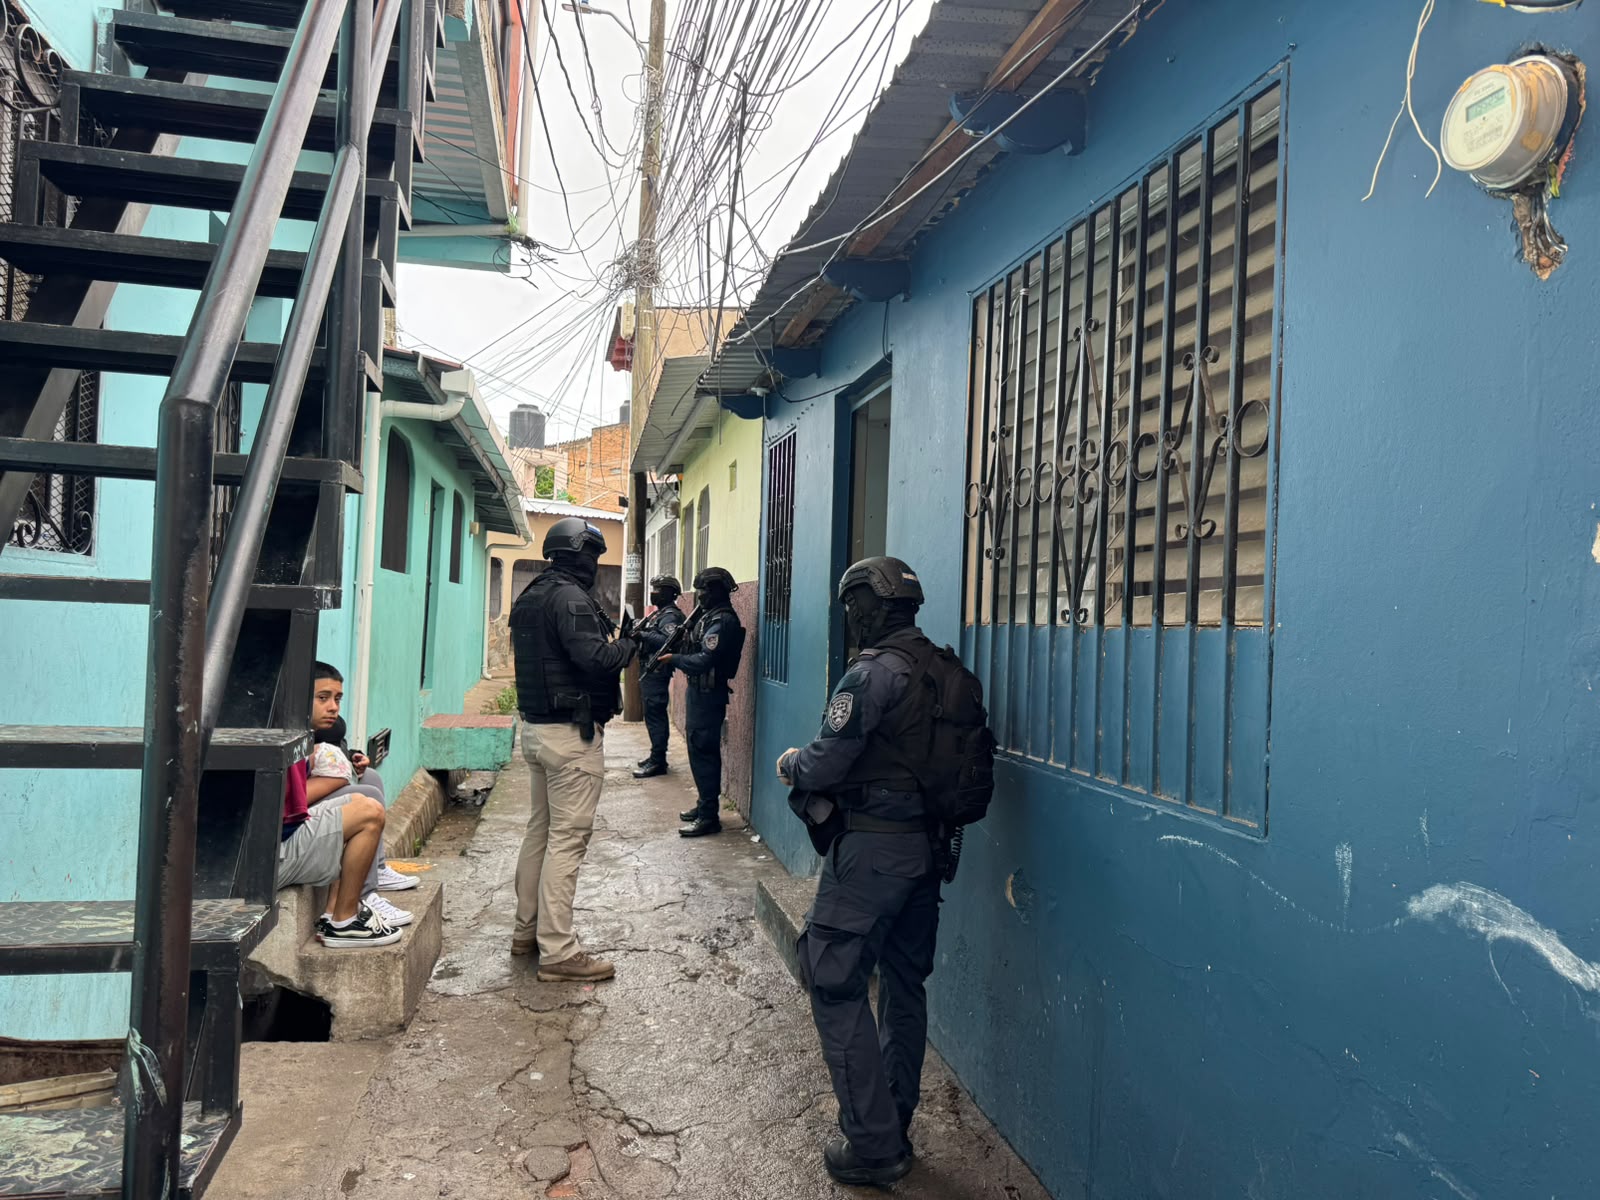
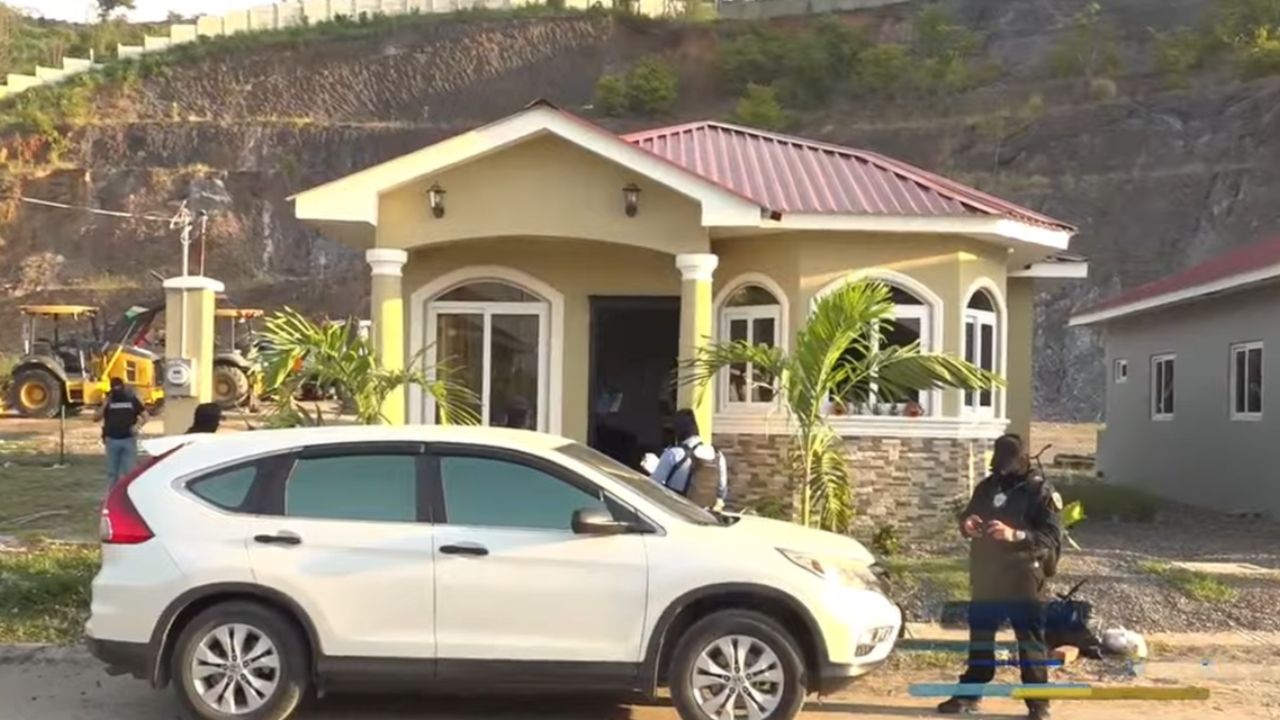
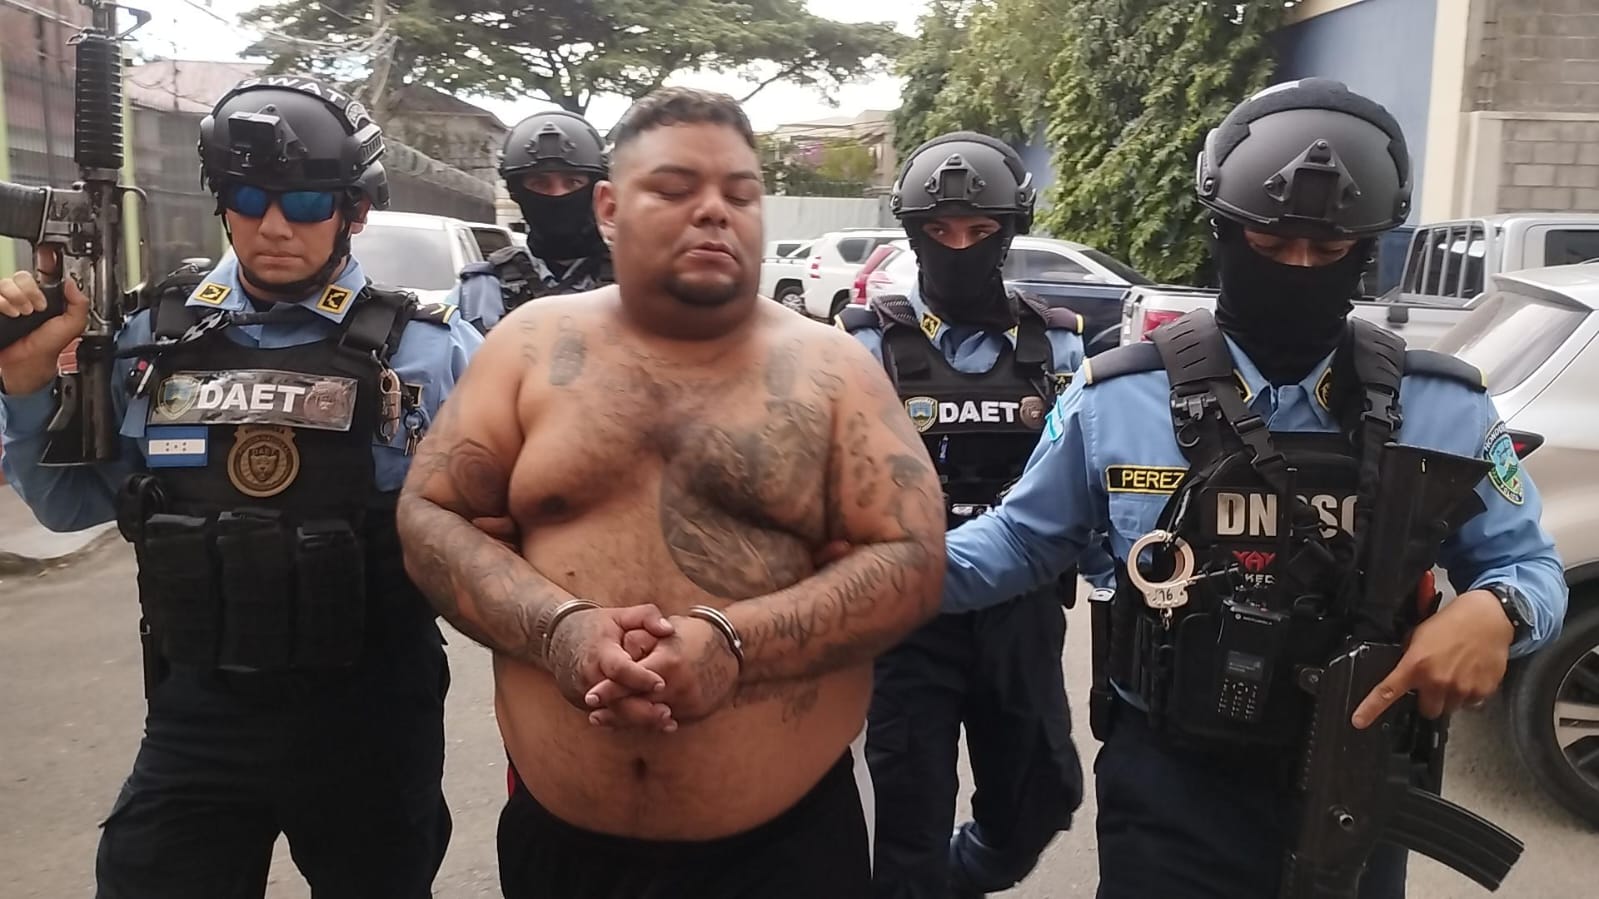
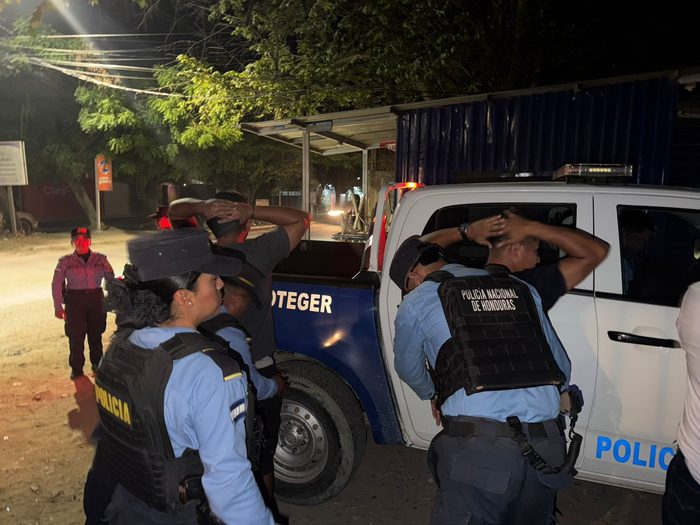
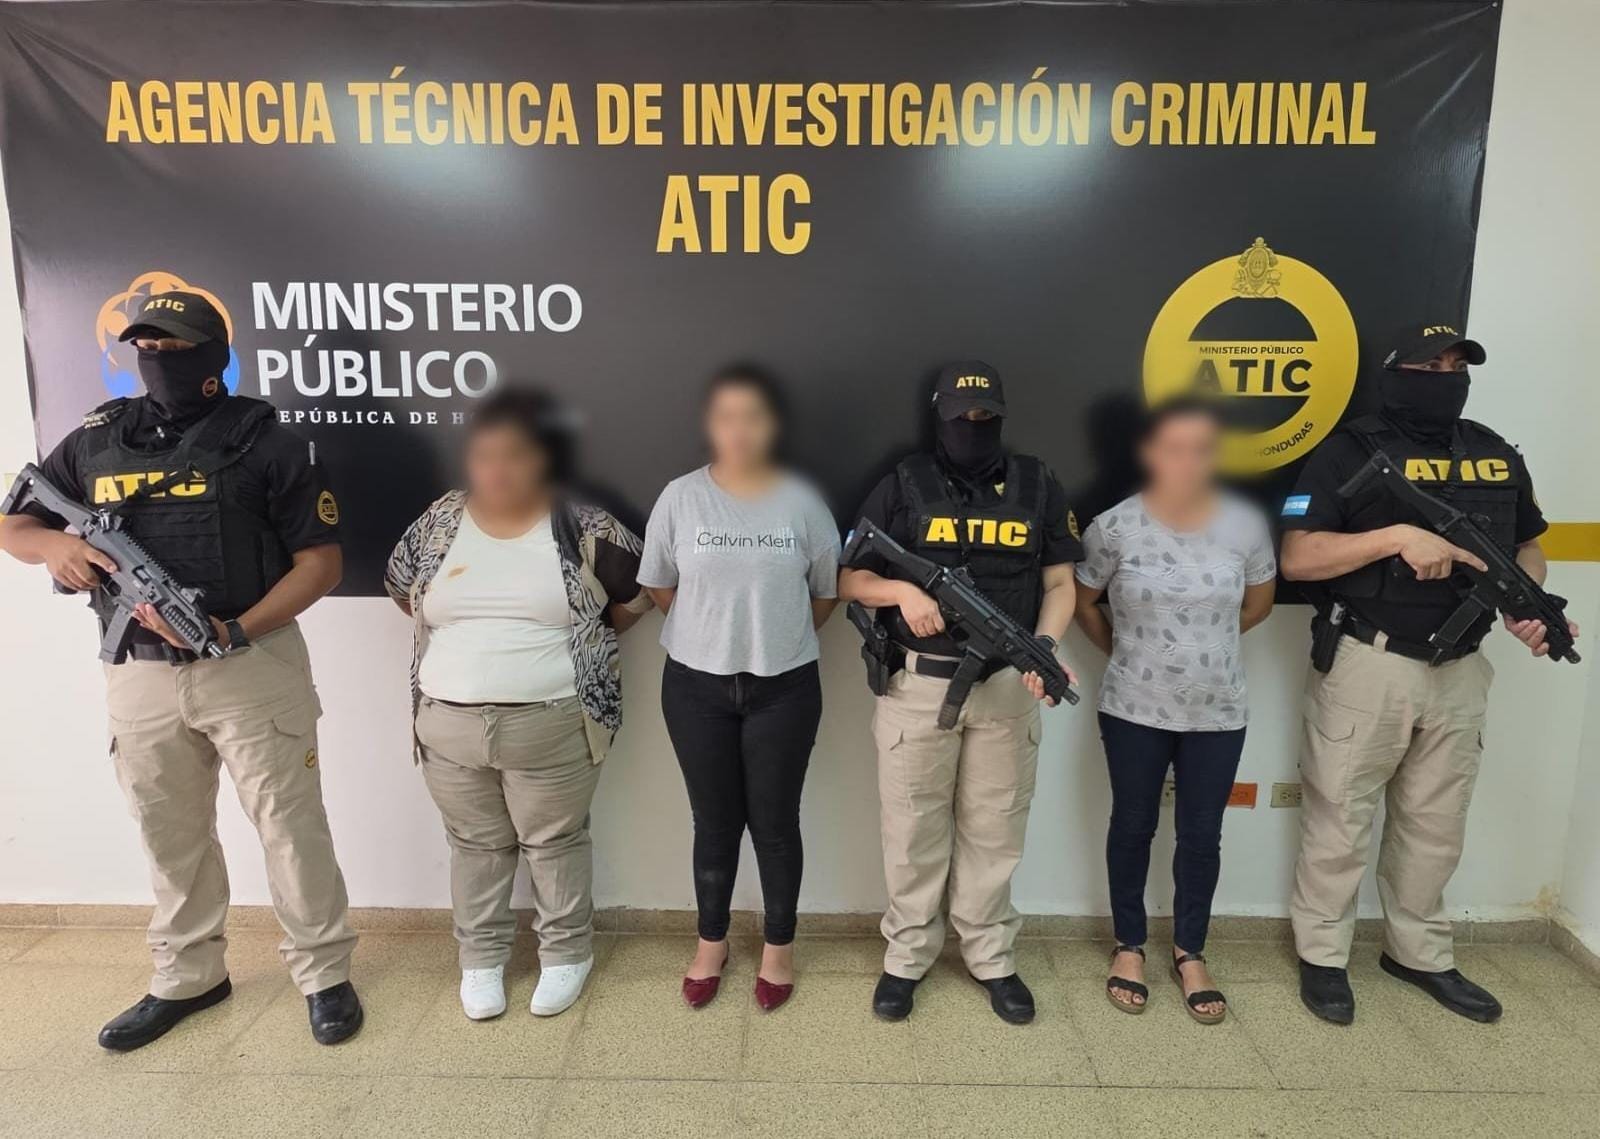
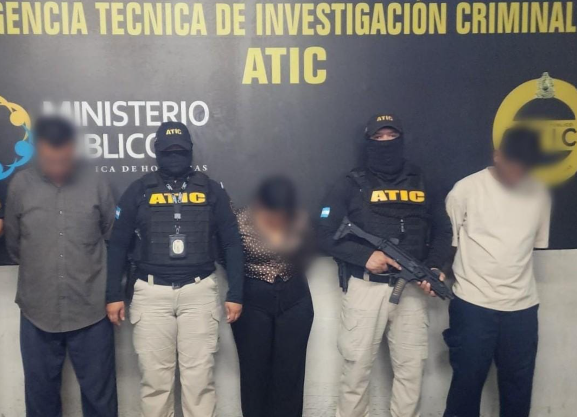
En apenas 41 minutos, una cuenta bancaria perdió L586,579 mediante 17 transferencias que distribuyeron el dinero entre distintos destinatarios. El Ministerio Público capturó el 4 de septiembre de 2026 a seis supuestos integrantes de una red de estafa informática que operó desde Tegucigalpa, Danlí y San Pedro Sula.
La operación interrumpió una estructura que, según la investigación, utilizó la técnica conocida como phishing para obtener información confidencial, vulnerar la banca digital de la víctima y movilizar los fondos hacia cuentas vinculadas con terceras personas.
El Ministerio Público informó que los sospechosos, “accedieron a la banca en línea de un ciudadano y realizaron 17 transferencias a distintas cuentas bancarias a nombre de terceros”.
Investigación siguió el recorrido del dinero
La Fiscalía les atribuyó, de manera preliminar, los delitos de receptación de estafa informática y asociación para delinquir. El Ministerio Público precisó que los “depósitos digitales fueron recibidos en distintas cuentas bancarias vinculadas a los detenidos”.
El engaño comenzó con un mensaje o enlace falso
El Ministerio Público explicó que el phishing consistió en un mecanismo de engaño mediante mensajes de texto, correos electrónicos o sitios web falsos. Con esa técnica, los delincuentes obtuvieron contraseñas, números de tarjetas y otros datos personales.
El caso mostró la rapidez con la que una cuenta pudo quedar vacía: cada transferencia ocurrió, en promedio, en menos de dos minutos y medio. Esa velocidad redujo el margen de reacción de la víctima y convirtió cualquier enlace dudoso en una posible puerta de entrada para el robo.
Compartir este artículo